2026年8月6日,公安部发布了第176号令——《公安机关网络空间安全监督检查办法》,自2026年10月1日起施行。 同时,2018年的《公安机关互联网安全监督检查规定》(151号令)正式废止。
这不是一次简单的"改名字"。从"互联网安全"到"网络空间安全",三个字的背后是监管范围、检查对象、执法方式的全面升级——而且直接把《数据安全法》《个人信息保护法》拉进了执法工具箱。
本文面向政企单位负责人和网络安全管理者,用大白话拆解新规到底变了什么、谁会被查、查什么、怎么应对。
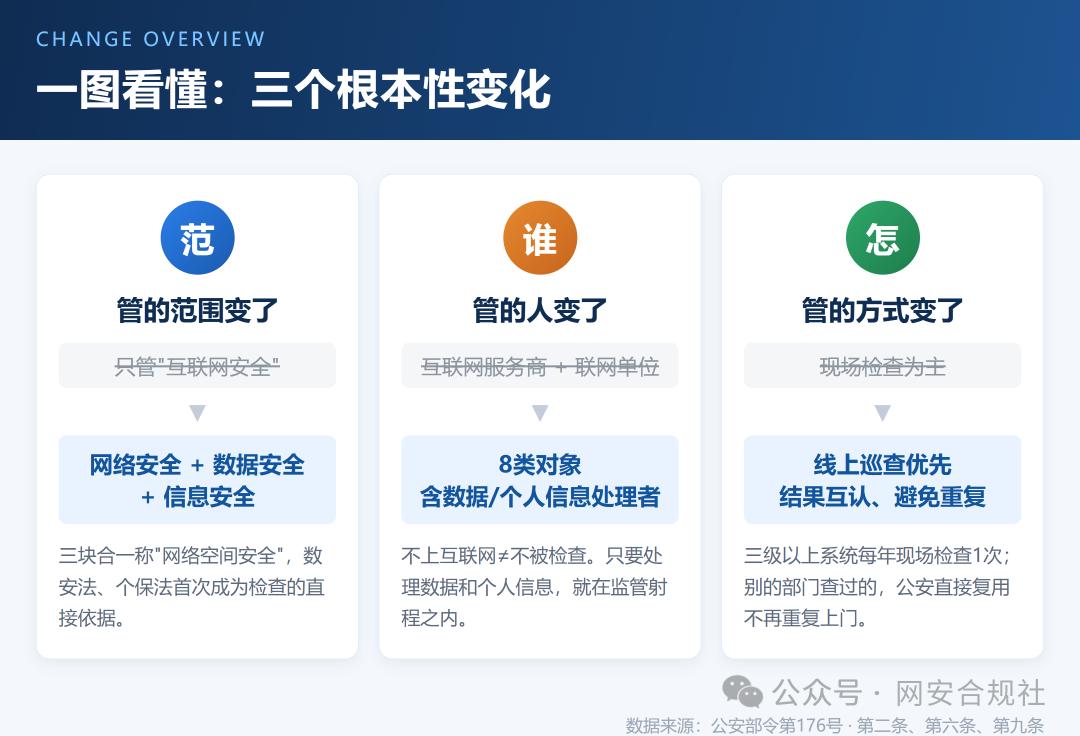
一、三个根本性变化:不是修修补补,是换赛道
变化一:从"互联网"到"网络空间"
旧规(151号令)只管"互联网安全"。新规(176号令)第二条明确:网络安全 + 数据安全 + 信息安全 = 网络空间安全。
这意味着什么?意味着你的内网系统、不对外提供服务的业务系统、内部数据仓库、员工个人信息库——只要涉及数据和信息安全,都在公安机关的监督检查范围内。不上互联网 ≠ 不被检查。
上位法依据也从原来的两部(人民警察法、网络安全法)扩展到七部以上,新增了《数据安全法》《个人信息保护法》《关键信息基础设施安全保护条例》《网络数据安全管理条例》《互联网信息服务管理办法》。公安执法的"弹药库"充实了。
变化二:从"两类对象"到"八类对象"
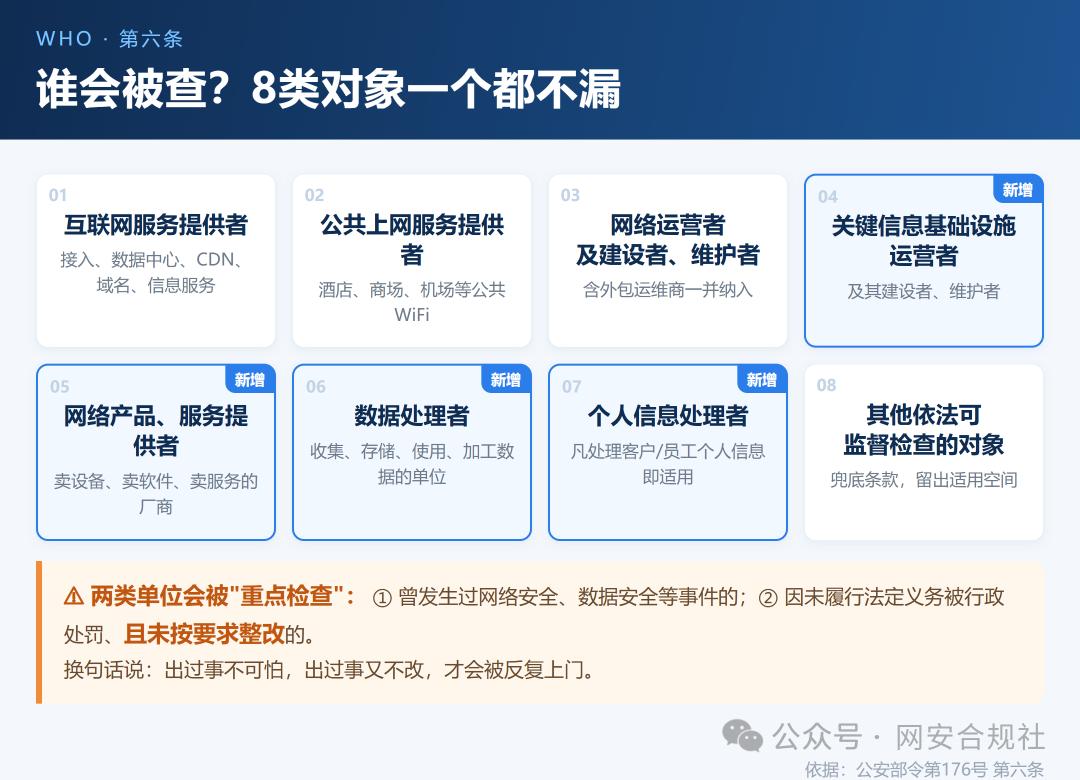
旧规只盯"互联网服务提供者"和"联网使用单位"。新规第六条一口气列了8类——
注意第5、6、7类:网络产品服务提供者、数据处理者、个人信息处理者——这三类在旧规里完全没有出现。如果你公司卖防火墙、做数据分析、或者收集客户信息,恭喜你,正式进入公安网安的"雷达扫描区"。
变化三:从"想查就查"到"有规矩、少打扰"
旧规对现场检查频次没有硬性规定,实践中企业可能被不同部门反复上门。新规第九条明确:
✅ 本年度其他主管部门已经检查过的,公安机关复用结果,不再重复现场检查
✅ 有行业主管部门的日常性现场检查,原则上以行业主管部门为主
这是给企业减负的实质性条款。"今天网信来、明天公安来、后天行业主管来"的日子,理论上应该好一些了。
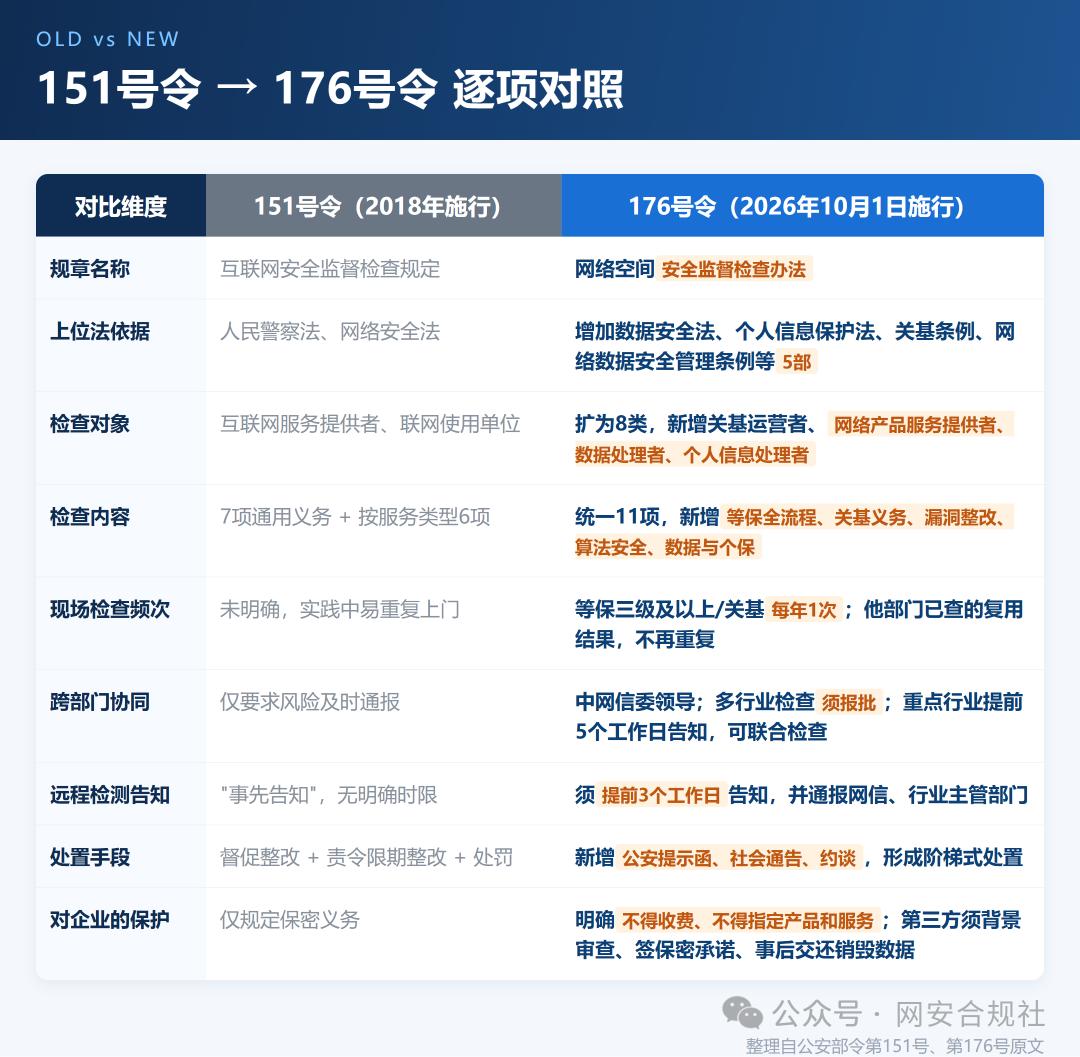
二、逐条对照:151号令 vs 176号令
下面这张表,建议收藏。每个维度都标注了新旧差异的核心点——
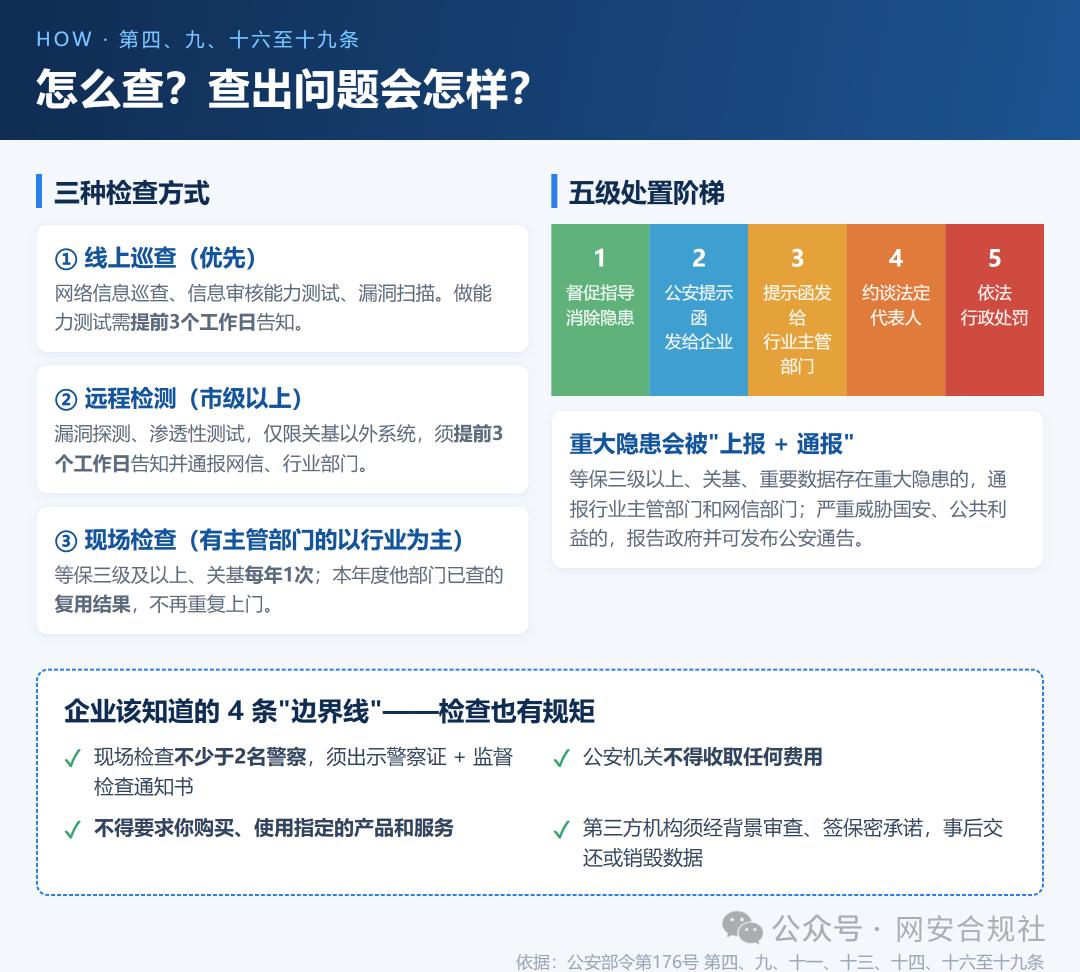
远程检测门槛提高:漏洞探测、渗透测试只能由设区的市级以上公安机关实施(第四条),且必须提前3个工作日告知并通报同级网信部门和行业主管部门。县级公安不能随便搞渗透了。
多行业检查要报批:公安部部署跨行业检查须报中央网信委审批;涉及数据安全的要在国家数据安全工作协调机制指导下开展;涉及内容导向管理的要在意识形态主管部门统筹下进行(第十条)。这体现了"党管互联网"的一贯原则。
新增约谈制度:省级以上公安机关可对法定代表人或主要负责人进行约谈(第十九条)。这是旧规没有的"软性执法手段",对企业一把手来说威慑力不小。
三、查什么?11项义务清单逐项过一遍
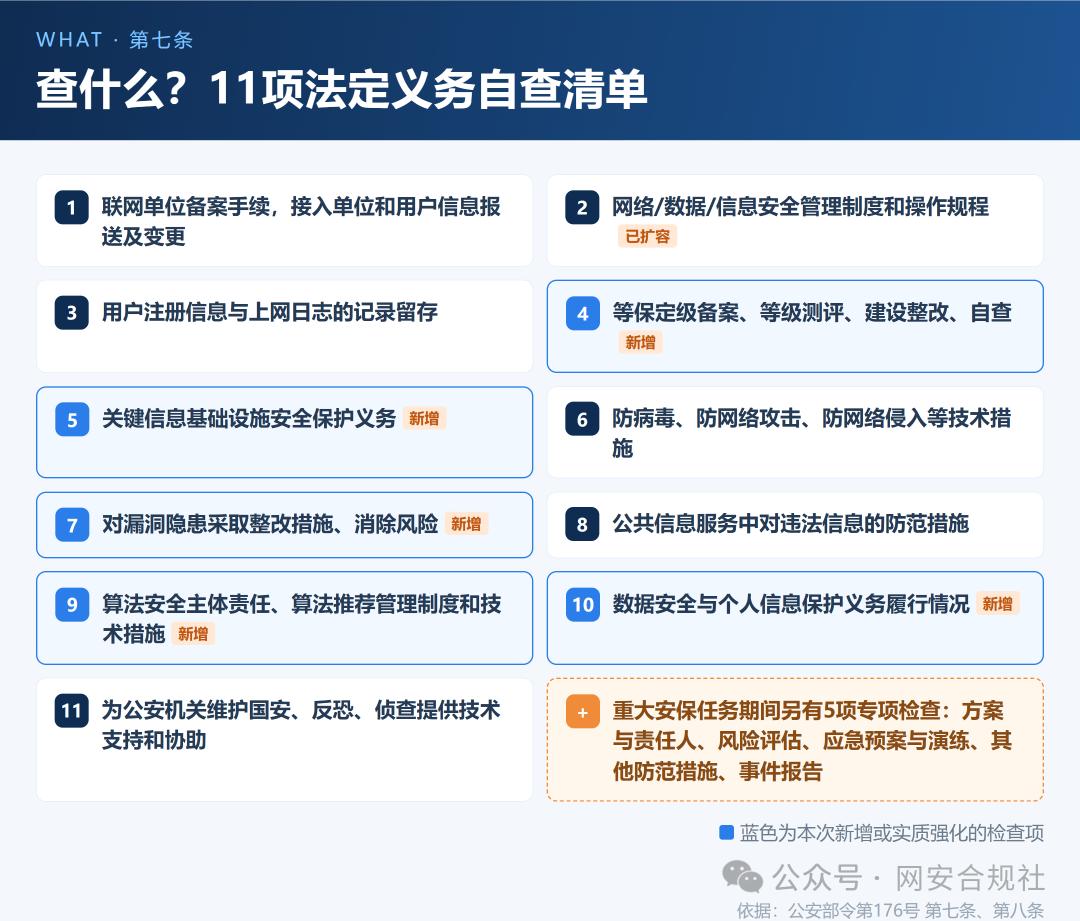
第七条规定了11项重点检查内容。我把每项都标上了"新旧对比",蓝色高亮的是本次新增或实质强化的项目——
第4项(等保全流程)、第5项(关基保护)、第7项(漏洞整改)、第9项(算法安全)、第10项(数据与个保)——这五项是全新加入或大幅强化的。如果你的系统等保定级还没做完、数据分类分级还没启动、算法推荐服务还没建管理制度,现在是时候动起来了。
另外注意第八条的专项检查条款:重大安保期间(比如两会、国庆、冬奥会等),相关单位还要额外接受5项专项检查,包括风险评估、应急预案与演练、事件报告等。平时没准备好的,关键时刻容易"掉链子"。
四、怎么查?查出问题会怎样?
处置方式形成了清晰的"阶梯式"体系:从最轻的督促指导,到提示函、通告、约谈,最后才是行政处罚。这意味着不是一出问题就直接罚款,中间有多层缓冲和整改机会。
但也要看到,第十七条规定的"三级提示函机制"(发给企业、发给行业主管部门、向社会发布通告),实际上是一种声誉约束。被发函通报的行业主管部门,大概率会反过来加大对你单位的监管力度;社会通告虽然"不指向具体对象",但在行业内大家心知肚明。
五、政企负责人该做什么?6条行动清单
自查等保合规情况——定级备案做了吗?等级测评过期了吗?整改报告交了吗?这是第七条第4项的硬要求。
盘点数据处理活动——你们单位收集了哪些个人数据?存在哪里?谁有权访问?有没有分类分级?对应第十条的数据安全义务。
审查算法推荐服务——如果用了个性化推荐、内容分发算法,有没有建立算法安全管理制度?(第9项,很多企业会忽略这一条。)
梳理关基资产清单——确认本单位是否属于关键信息基础设施运营者,如果是,关基保护义务是否落实到位。
建立应急响应预案——重大安保期间的应急预案和演练记录要准备好(第八条),别等到检查时才临时抱佛脚。
指定对接人——确定网络安全/数据安全负责人,确保公安上门时能有人配合说明情况、提供资料。
六、常见疑问解答
A:有可能。只要你们处理员工个人信息(HR系统)、客户数据(CRM/ERP)、财务数据,就可能属于"数据处理者"或"个人信息处理者"(第六条第6、7类)。特别是使用了OA、ERP、HR SaaS系统的单位,数据安全和个人信息保护义务同样适用。
A:新规第四条明确规定"不得干扰、破坏被检查对象网络设施、信息系统的正常运行"。而且渗透测试必须提前3个工作日告知,你可以提前做好备份和应急预案。如果真的造成了损失,可以依法申诉追责。
Q3:第三方安全机构来检查,他们能看到我们的核心数据吗?
A:第十三条规定第三方机构必须签保密承诺书,第二十条进一步规定:检查完毕后,第三方必须将获取的信息资料交由公安机关保管,或按公安机关要求删除销毁。如果发现第三方违规窃取数据,第二十二条明确了处罚直至刑事责任。
Q4:我们已经被其他部门(如网信、工信)检查过了,公安还会再来吗?
A:第九条规定"本年度其他主管部门已经开展的现场检查,公安机关复用相关检查结果,不再重复开展现场检查"。但要注意:这只适用于"日常性的现场检查"。如果是调查处置案事件、执行重大安保任务等专项检查,不受此限。
A:约谈本身不是行政处罚,但第十九条明确"被约谈对象应当按照法律、行政法规要求采取措施进行整改"。如果不整改,下一步就是行政处罚。而且约谈记录可能会作为后续执法的重要参考。建议认真对待,不要敷衍了事。
《公安机关网络空间安全监督检查办法》解读施行日期
自2026年10月1日起施行
监督检查对象
明确范围:
网络运营者、数据处理者、个人信息处理者等
监督检查方式
多样化手段:
线上巡查、线下核查,日常检查、专项检查等
监督检查内容
法定义务履行:
检查是否履行法定网络空间安全义务,如采取必要技术和管理措施保障网络安全
重点检查内容:
重大活动安保期间,对关键信息基础设施运营者等重点对象重点检查
监督检查机制
部门协调:
在国家网络安全、数据安全等机制统筹协调下,加强部门协调、联合检查,减少企业负担
联合检查:
公安机关对相关行业开展现场检查的,应事先告知网信部门、行业主管部门,尽量联合开展检查
检查结果运用
督促整改:
对存在问题的被检查对象采取督促整改措施,要求限期改正
发送提示函:
对问题较严重的被检查对象发送公安提示函,提醒注意网络安全问题并解决
处罚措施:
对拒不改正或导致危害网络安全等后果的被检查对象依法给予处罚
法律责任
明确责任:
明确公安机关及工作人员玩忽职守、滥用职权、泄露国家秘密等法律责任
《公安机关网络空间安全监督检查办法》自2026年10月1日起施行,该办法旨在规范和加强对网络空间安全的监督检查,以适应新形势下公安机关维护网络空间安全的需要。以下是对该办法的详细解读:
明确范围:包括网络运营者、数据处理者、个人信息处理者等,这些对象在网络空间中扮演着重要角色,其安全状况直接影响到网络空间的整体安全。
多样化手段:包括线上巡查、线下核查,日常检查、专项检查等。这些方式能够全面覆盖网络空间安全的各个方面,确保监督检查的全面性和有效性。
法定义务履行:检查被检查对象是否履行法定的网络空间安全义务,如是否采取必要的技术措施和管理措施保障网络安全。
重点检查内容:在重大活动安保期间,对关键信息基础设施运营者等重点对象进行重点检查,确保其网络安全状况符合相关要求。
部门协调:要求在国家网络安全、数据安全等机制统筹协调下,加强部门协调、联合检查,减少企业负担。这有助于形成合力,共同维护网络空间安全。
联合检查:公安机关对相关行业开展现场检查的,应当事先告知网信部门、行业主管部门,尽量联合开展检查,避免重复检查、交叉检查。
督促整改:公安机关根据检查情况,对存在问题的被检查对象采取督促整改措施,要求其限期改正。
发送提示函:对于问题较为严重的被检查对象,公安机关可以发送公安提示函,提醒其注意网络安全问题并采取措施加以解决。
处罚措施:对于拒不改正或者导致危害网络安全等后果的被检查对象,公安机关将依法给予处罚。
明确责任:该办法明确了公安机关及工作人员玩忽职守、滥用职权、泄露国家秘密等法律责任,确保监督检查工作的严肃性和公正性。
写在最后
176号令的核心信号很清楚:网络空间的监管正在从"单点突破"走向"全域覆盖"。不管你是互联网公司还是传统国企,不管你上不上公网,只要你碰数据、碰个人信息,就要做好准备。
好消息是,新规也在努力为企业减负——线上巡查优先、结果互认、避免重复检查、不得收费不得指定产品。这些条款如果能真正落地执行,企业的合规成本有望降低。
建议各单位的网络安全负责人对照上面的11项清单和6条行动建议,尽快完成一次全面自查。有问题不可怕,可怕的是问题一直摆在那里没人管。