上一篇
公安部176号令今天生效:没有网站的传统企业,也在检查名单上
公安部176号令今天生效:没有网站的传统企业,也在检查名单上
先说一个容易被忽略的事实。你公司没有网站、不上公网,只是用 HR 系统管着员工信息,用 CRM 存着客户数据。从今天(2026年10月1日)起,公安网安的检查清单上,照样可能有你。
公安部第176号令《公安机关网络空间安全监督检查办法》今天正式施行,2018年的151号令《公安机关互联网安全监督检查规定》同步废止。
8月6日新规发布时我们做过一版条文对照,施行这天再回头看,结论比当时更直接:这次不是改个名字。监管赛道从「互联网」整体挪到了「网络空间」,网络、数据、信息三条安全线一起管。公安的执法工具箱里,头一回同时装进了《数据安全法》和《个人信息保护法》。
一句话划重点:不管你是互联网公司还是传统企业,上不上公网不重要,碰数据、碰个人信息,就在射程之内。
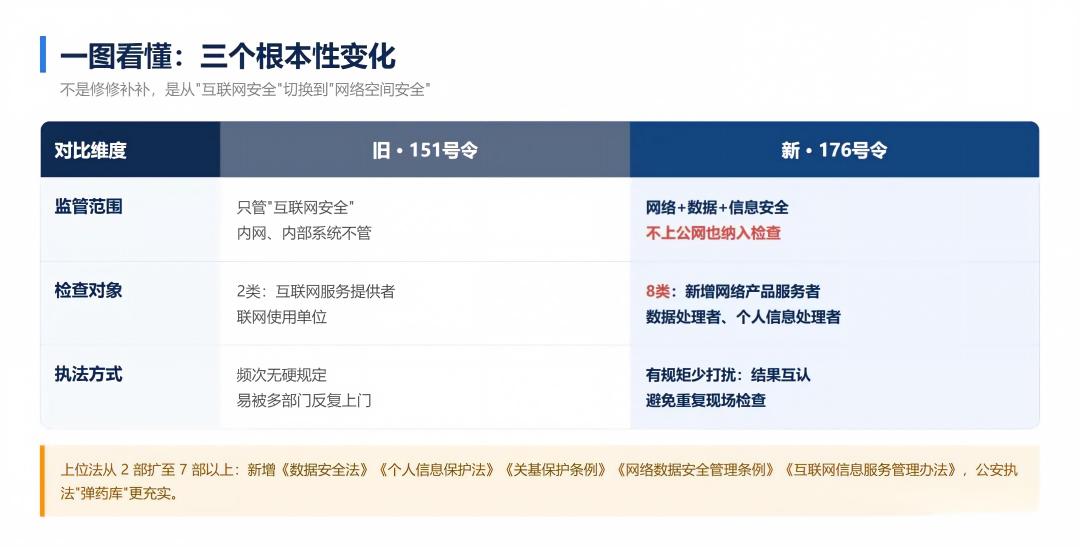
图1:151号令 vs 176号令,三个维度的根本性变化
一、三个根本性变化
变化一:赛道换了。151号令只管「互联网安全」;176号令第二条把「网络空间安全」定义为网络安全+数据安全+信息安全三位一体。内网系统、不对外服务的业务系统、内部数据仓库、员工个人信息库,从此全部进入公安机关的监督检查范围。
法条定位:网络空间安全 = 网络安全 + 数据安全 + 信息安全(第二条)
变化二:对象扩了。旧规盯的是互联网服务提供者和联网使用单位这两类;新规第六条一口气列了8类,其中网络产品和服务提供者、数据处理者、个人信息处理者是三个新面孔。卖防火墙的、做数据分析的、收集客户信息的,正式进入检查范围。
变化三:频次管起来了。第九条给了三个减负点:等保三级及以上、关基运营者每年现场检查1次;本年度其他主管部门已检查过的,公安复用结果不再重复检查;有行业主管部门的日常性现场检查,原则上以行业主管部门为主。「今天网信来、明天公安来」的重复迎检,理论上会收敛。
有个边界容易漏看:结果互认只适用于「日常性现场检查」。案事件调查、重大安保专项检查不受频次限制,该来还是会来。
二、谁会被查?八类对象,三类新面孔
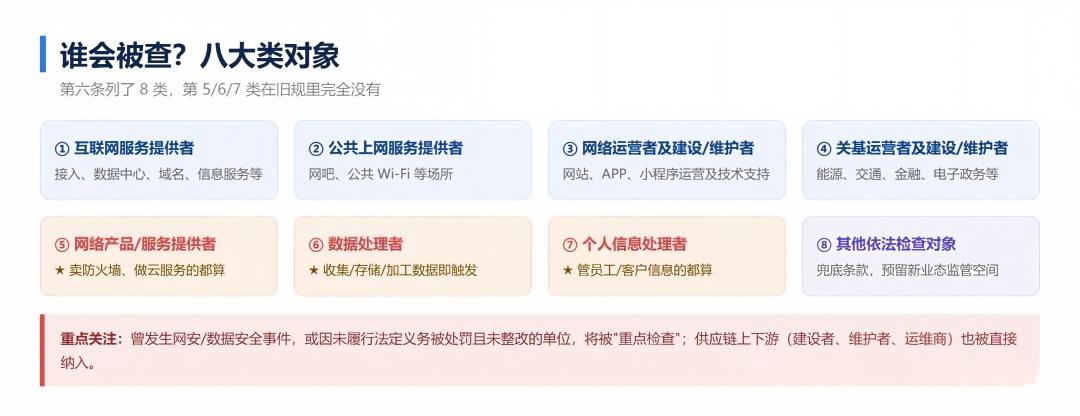
图2:第六条八类检查对象,第5/6/7类为本次新增
第六条还把网络运营者、关基运营者的建设者、维护者也纳入了对象。你的技术服务商、运维团队、系统集成商这些供应链上下游,同样可能直接面对公安检查。
有「前科」的重点查:曾发生网络安全、数据安全事件,或因未履行法定义务被行政处罚且未按要求整改的单位,将被重点开展监督检查。
三、查什么?11项清单,5项是新重点
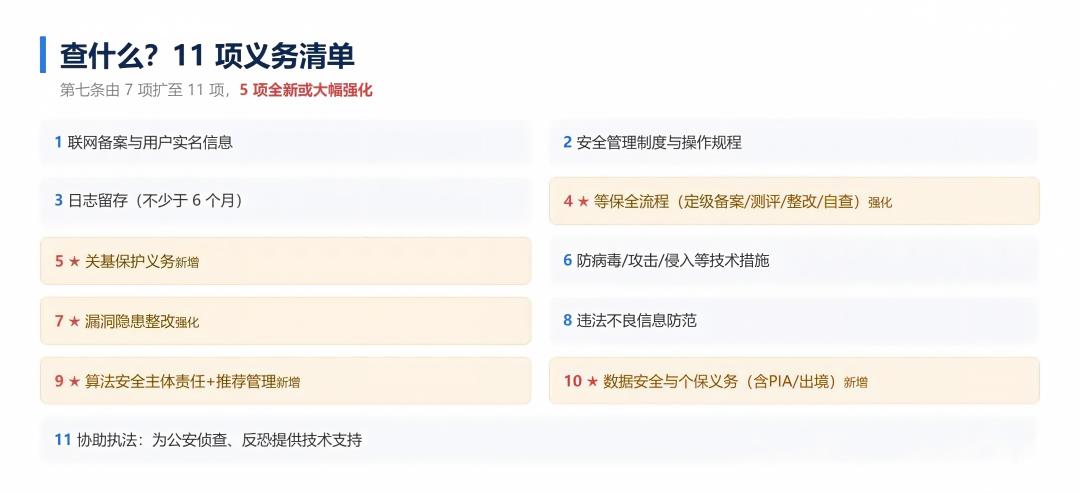
图3:第七条11项重点检查内容,红色5项为全新或大幅强化
等保全流程、关基保护、漏洞整改、算法安全、数据与个保。定级备案没做完的、数据分类分级没启动的、算法管理制度没建的,今天就是动起来的日子。
四、怎么查、查出问题会怎样?
检查方式三件套:线上巡查(信息巡查、审核能力测试、漏洞扫描),无感、不影响业务;远程检测(漏洞探测、渗透测试),门槛大幅提高;现场检查,人民警察不少于2人,出示警察证和监督检查通知书。
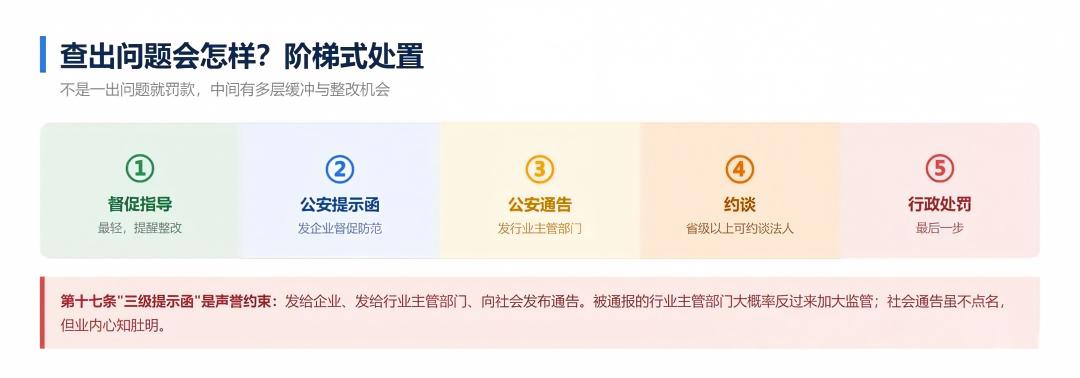
图4:从督促指导到行政处罚的阶梯式处置
处置是阶梯式的:督促指导、提示函、通告、约谈、行政处罚。不是一出问题就罚款,中间有好几层缓冲和整改机会。但别把第十七条的「三级提示函」当软处理:发企业、发行业主管部门、向社会通告,这实质是声誉约束,被发函的行业主管部门,大概率会反过来加大对你单位的监管力度。
五、现在就要做:6条行动清单
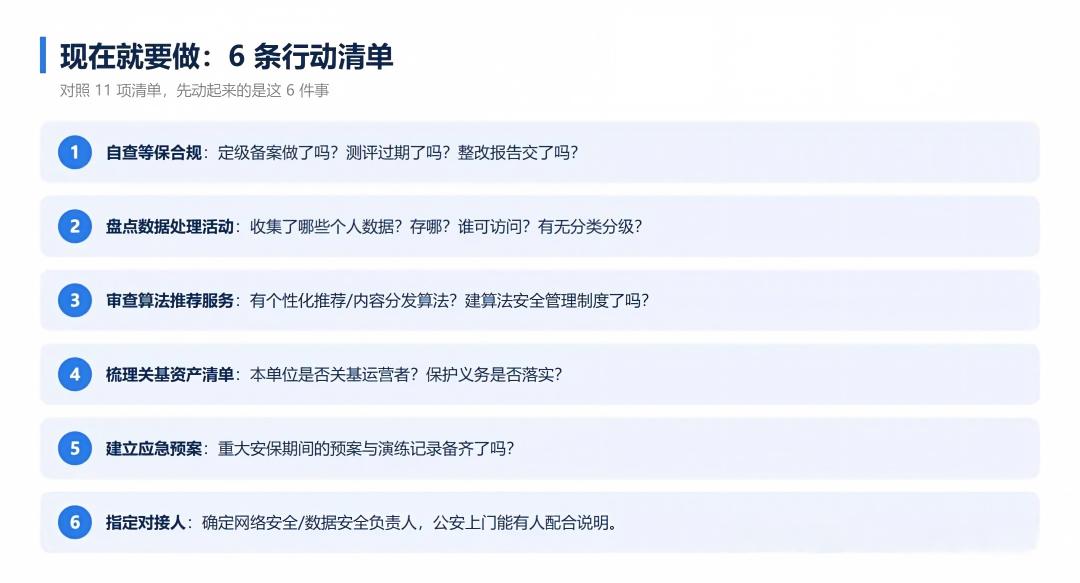
图5:10月1日前必做的6条行动清单
自查等保合规:定级备案做了吗?等级测评过期了吗?整改报告交了吗?第七条第4项的硬要求;
盘点数据处理活动:收集了哪些个人数据、存在哪里、谁能访问、有没有分类分级,对应第10项义务;
审查算法推荐服务:用了个性化推荐、内容分发的,算法安全管理制度建了吗?这是很多企业会漏掉的第9项;
梳理关基资产清单:确认本单位是否属于关基运营者,保护义务是否落实到位;
建立应急响应预案:重大安保期间的应急预案和演练记录要备好(第八条),别临时抱佛脚;
指定对接人:确定网络安全/数据安全负责人,公安上门时有人能配合说明情况、提供资料。
六、几个高频疑问
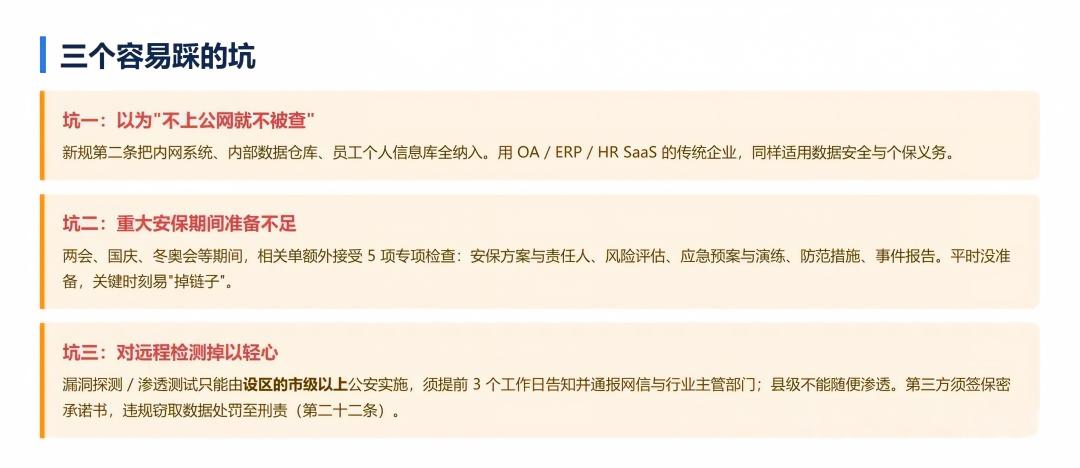
图6:传统企业、重大安保、远程检测三大易踩坑
Q1:我们只是传统企业,没有网站,会被查吗?
会。处理员工个人信息(HR系统)、客户数据(CRM/ERP)、财务数据,就可能属于数据处理者或个人信息处理者(第六条第6、7类)。用了OA、ERP、HR SaaS的单位,数据安全与个保义务同样适用。
Q2:公安来做渗透测试,会不会把系统搞崩?
第四条明确「不得干扰、破坏被检查对象网络设施、信息系统的正常运行」;渗透测试须提前3个工作日告知,可以提前做好备份和应急预案。真造成损失,可依法申诉追责。
Q3:第三方安全机构来检查,能看到核心数据吗?
第十三条规定第三方必须签保密承诺书、在民警指挥下开展工作;第二十条要求检查完毕后将获取的信息交公安保管或按要求删除销毁;违规窃取数据的,第二十二条明确了处罚直至刑事责任。
Q4:约谈法定代表人有多严重?
约谈不是行政处罚,但第十九条要求被约谈对象依法整改、消除隐患;不整改,下一步就是行政处罚,且约谈记录会作为后续执法参考。认真对待,别敷衍。
几句收尾
176号令的信号很清楚:网络空间监管从「单点突破」走向「全域覆盖」,线上巡查随时都在,还无感。指望年度测评过关就一劳永逸的时代结束了,合规从「定期动作」变成了「日常状态」。
减负条款也实在:线上巡查优先、结果互认、避免重复检查、不得收费不得指定产品。问题不可怕,可怕的是问题一直摆在那里没人管。施行首日,对照11项清单做一次自查。
依据公安部令第176号原文整理,仅供参考,具体法律适用请咨询专业律师。
下一篇