上一篇
群晖疑似出现0 day? .L0CK3D 勒索病毒横扫NAS,新版也中招
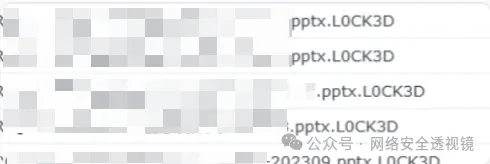
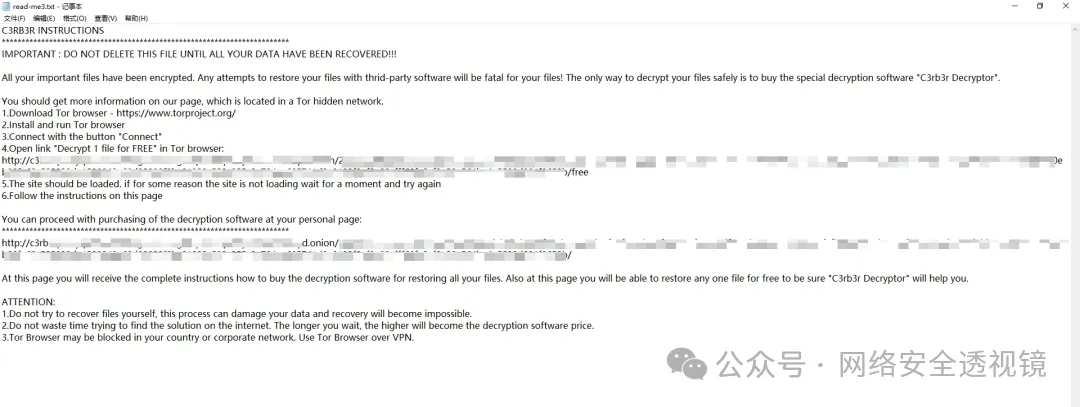
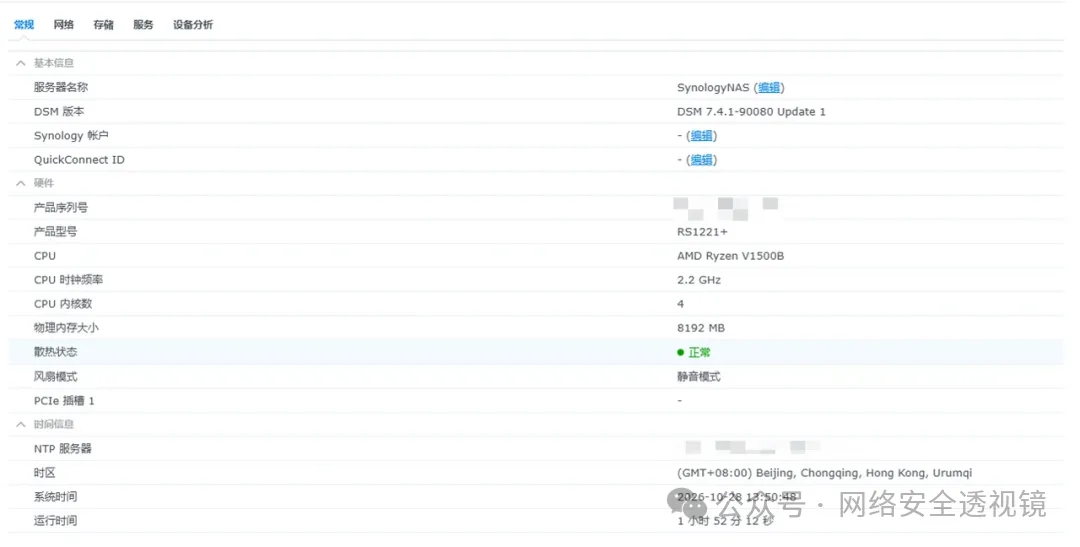
10 月 28 日早上开始,B 站、小红书、Linux.do、什么值得买,四个社区同时出现同一批求助帖:群晖 NAS 里的文件一夜之间全部被加密,扩展名后面多出一串 .L0CK3D,每个目录下还躺着一封名为 read-me3.txt 的勒索信。 这波攻击的爆发时间是 10 月 28 日,从第一条求助帖算起,不到 48 小时就把整个中文 NAS 圈炸开了锅。动手的不是什么史无前例的攻击,而是一个叫 C3RB3R 的老牌勒索家族新变种——Cerber 的 Linux 分支。 有受害者晒出 RAID 6 加上每日每周自动备份 的配置,结果主数据和本机备份被一锅端;也有受害者明明跑着群晖最新的 DSM 7.4.1-90080 Update 1,文件照样被锁得干干净净。最新版中招,不等于 DSM 本体有零日。这句话是接下来所有分析的前提。 本文看点 01 48 小时攻陷全过程与加密现场 02 入口到底是 0day 还是 9 月旧补丁 03 黄金一小时处置与今夜自查清单 INCIDENT 第一波线索来自 B 站 UP 主“王艺霖的一天”的求助视频,随后在 Linux.do、小红书、什么值得买迅速扩散。症状高度一致,几乎可以一眼认出来。 文件扩展名被统一追加 .L0CK3D(也见到 .LOCK3D,数字 0 和字母 O 两种写法),原文件名和原始格式全部保留。 每个目录根部生成一封 read-me3.txt,开头一行就是 C3RB3R INSTRUCTIONS。 有用户半夜听见 NAS 风扇狂转,远程登进控制台一看,磁盘可用空间归零。 快照、备份版本莫名消失,日志中心里多出大量陌生异地 IP 的登录记录。 — 受害者 NAS 中的文件列表:原始文档后缀被追加 .L0CK3D 一位芯片工程师晒出的目录最典型——几十份 Datasheet 和技术 PDF 整齐地变成了密文,修改时间全部定格在 10 月 28 日 20:09。这个时间点就是加密程序扫盘的那一刻。 中招的不只是个人玩家。有把 RAID 6 和每日自动备份都配齐的六年老机器,备份和主数据一起被锁;也有跑着最新 DSM 的设备,一样被加密。防线不是没有,是没防在正确的位置。 48 小时 从首条求助帖到全网刷屏 .L0CK3D 勒索后缀,0 与 O 两种写法 0.085 BTC 开标价,五天翻倍至 0.17 FAMILY 勒索信和暗网站点留下的指纹指向同一个答案:C3RB3R。安全厂商 Cyclonis、EnigmaSoft 与国内反勒索团队对样本的分析结论一致——这是老牌 Cerber 勒索家族的现代 Linux 变种,专挑 NAS 这类常年在公网上、装着全家照片和账本的设备下手。 它是怎么加密的 360 反勒索团队在采样分析中还原了这个家族的行为习惯。它没有第一时间加密,而是先绕开 /boot、/run、/proc、/sys、/dev、/etc 等 27 个系统目录——一旦把系统本身加密到崩溃,勒索者自己也拿不到解密后的系统。 绕开系统目录之后,递归扫描用户数据,但并不是见什么锁什么。常见的可执行文件、脚本以及已经被加密过的文件会被跳过,它挑的是照片、文档、业务数据 这类。 加密策略也分轻重:优先列表里的 187 个扩展名不分大小写全文件加密;普通文件按体积分级处理,小文件整体加密,稍大的只加密文件头部,最大的分段加密且每段只动头部。既保证破坏力,又不至于拖慢速度。 — 勒索信 read-me3.txt 原文,标题为 C3RB3R INSTRUCTIONS 暗网流水线已经跑成了全自动 目前勒索流程已经被做成了一条全自动流水线。受害者可以在暗网站点免费上传一个 1 MB 以内的加密文件试解密,站点自动生成钱包地址和收款二维码,交易确认 6 次后自动放行解密器,全程几乎不需要人工介入。 免费试解密:上传 ≤1024 KB 的 .L0CK3D 文件,站点现场解密一个,用来证明“我真能解”。 自动开价:赎金 0.085 BTC,五天内不付翻倍至 0.17 BTC。 自动放行:比特币交易满 6 次确认后,刷新页面就能拿到解密器下载链接。 双重胁迫:勒索信明写“已下载你大量数据”,不给钱就挂到暗网上售卖。 ENTRY 刚更新的 DSM 7.4.1-90080 Update 1 都中招了,是不是群晖 DSM 本体爆了未知的零日漏洞? 目前官方尚无通报说明——反勒索团队认定攻击者用的是 9 月已修复的漏洞,而 Solar 应急响应团队表示入口仍在分析、不能排除未知漏洞。下面是目前已知的三条真实线索。 线索一:群晖 9 月官方公告(Synology-SA-26:13) 群晖于 9 月 18 日发布安全公告,修复包括 CVE-2026-13639(DSM 登录逻辑中熵值不足)与 CVE-2026-13684(SCGI 组件中输出编码不当)在内的 8 个 DSM 漏洞,两者评分均为 CVSS 9.8,且都允许未经身份验证的远程文件读写。 请注意版本号之间的关系:7.4.1-90080 Update 1 中的 90080 已经高于 90075,也就是说 Solar 团队公布的那台中招设备,理论上已经包含这两个漏洞的修复。这正是“最新版也中招”这句惊呼的来源 — Solar 团队公布的受害设备信息:DSM 7.4.1-90080 Update 1,机型 RS1221+,系统时间 2026-10-28 13:50:48 RESPONSE 如果你的 NAS 已经有 .L0CK3D 文件,先别重装、别删文件、别交钱。下面这七步按顺序做,能最大限度保住剩下的东西。 直接拔掉网线,关掉 WiFi,断开聚合口,不要只在系统里点“禁用网络”。目的是切断加密程序继续跑、以及向内网横向扩散的通路。 停掉 Docker 容器、Hyper Backup、Cloud Sync。这一步最容易被忽略,但它是防止密文继续覆盖云端干净备份的唯一窗口。 Btrfs 的写时复制机制意味着历史数据块可能还没被覆写。你手滑点一次碎片整理,可能就把最后的抢救空间一起清掉了。 留存 read-me3.txt、2 到 3 个加密小样本、/var/log 日志、登录记录、crontab 以及容器配置。没有这些,事后无法确定入口,也就无法确认后门是否清干净。也别把这些文件发给任何来路不明的“免费恢复”工具。 不要在原盘上操作。先做只读镜像,在副本上分析。 打开 Snapshot Replication 快照中心,寻找加密发生前(10 月 28 日 20:09 之前)的快照,有机会整体回滚。这是极少数能成批救回数据的手手段。如果你的快照也已被攻击者删除,这一步就断了。 先剥离 crond 等后门,再恢复数据。带后门恢复,等于把攻击者请回门里。 如果你身边还有在用群晖的朋友,把这篇转给他。防在前面,比事后去找数据恢复公司划算一万倍。48 小时:从第一条求助帖到整圈沦陷
10 月 28 日傍晚群晖官方账号紧急预警,要求客户尽可能关闭外网访问、强化账号密码、做好离线备份。这说明连厂商自己都认为,这不是已经打完补丁就能安心睡一觉的漏洞。C3RB3R:一个老家族的自动化新生意
入口在哪:0day,还是九月那份旧补丁
中招了怎么办:黄金一小时处置清单