上一篇
突发!一次泄密,牵动多国紧急处置……
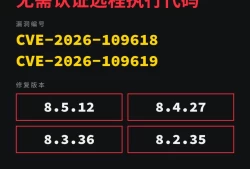
近日,PHP高危漏洞事件牵动全球网络安全界。该漏洞信息在官方补丁发布前提前外泄,诱发大量攻击尝试,多国采取临时关停部分政企网站等措施避险。国家信息安全漏洞共享平台(CNVD)、工信部网络安全威胁和漏洞信息共享平台(NVDB)先后发布PHP高危漏洞风险提示。
今天,“保密观”与你一起了解这起事件的来龙去脉,学习保密防范要点。
PHP是一种广泛使用的开源通用脚本语言,适用于网站开发。今年8月,网络安全厂商Calif和Wiz借助AI独立发现潜伏十余年的PHP漏洞,此次出问题的底层缺陷代码可追溯至2012年发布的PHP 5.4.0版本,且默认配置即存在风险。未经身份验证的远程攻击者在特定条件下,可利用该漏洞构造恶意HTTP请求,触发内存错误,实现对目标服务器的拒绝服务攻击、敏感数据窃取、远程代码执行。
各方随后在保密状态下合作修复近两个月。在这段保密管控周期内,由PHP安全团队主导漏洞修复与补丁发布,Wiz、Cloudflare等网络安全厂商提供研究支撑、技术支持与多方协调,为漏洞正式公开做好防护准备。
意外发生在10月20日。海外知名技术社区Hacker News上,用户petecooper发帖预告称PHP的两项严重漏洞即将公布,提醒大家及早做好维护准备。
帖子发出后引发争议,用户petecooper随即自行删除贴文,但截图已在社交媒体上传开。PHP安全团队被迫当天发布预告,确认存在两项严重漏洞,并宣布将原定10月22日的发布计划提前,改于10月21日14时发布安全更新。
漏洞信息外泄后,黑客趁机抢在补丁上线前发起攻击。网络安全厂商Cloudflare在10月21日7时43分就监测到首批攻击,早于补丁发布时间。
“保密观”有话说
这起泄密事件值得我们警惕:泄密源头并非黑客恶意窃取,而是知情人员对漏洞协同披露的保密要求缺乏认知,误以为漏洞相关消息可以自由对外分享。
发帖用户petecooper后续公开发文道歉,自述本意是善意提醒同行关注版本更新,在不知情的情况下违反了保密约定,对打乱官方漏洞披露时间表、加重全球运维人员工作负担深表歉意,并表示愿意承担全部责任。
在漏洞协同披露机制中,有一项行业通用约定:补丁就绪、统一对外发布之前,属于漏洞信息管控阶段,知悉漏洞细节的相关方应当对信息严格保密,不得在技术社区发帖、转发截图、私下扩散漏洞线索。该机制的目的,是留给广大运维主体充足时间完成修复加固,防止漏洞信息直接被攻击者利用。
随着技术快速发展,跨单位协同项目越来越多,保密链条也随之延伸。一次无心的信息外泄,就有可能突破大量网站、系统的安全防线。严守保密约定、管好敏感技术信息,不只是网络安全从业者的底线要求,也是所有参与信息化协同工作的人员应当扛起的责任。
参考资料:
1.PHP安全漏洞曝光后,黑客攻击激增[EB/OL].新华社.2026-10-23.
2.PHP高危漏洞,遭泄露[EB/OL].微信公众号“财联社”.2026-10-22.
ROM 《保密观》,本期编辑:任 凯
https://mp.weixin.qq.com/s/7UEHrSKnY3p8vhfWsVXRBg
下一篇