上一篇
PHP、Java、Node.js 都中招,快升级!
PHP、Oracle Java、Node.js、Firefox for Android、Python、Deno 和 Docker 陆续发布了安全更新。下面按紧急程度逐条列出,每条都写明修复版本,方便对照自己的环境升级。
1. PHP 修复两个严重远程代码执行漏洞
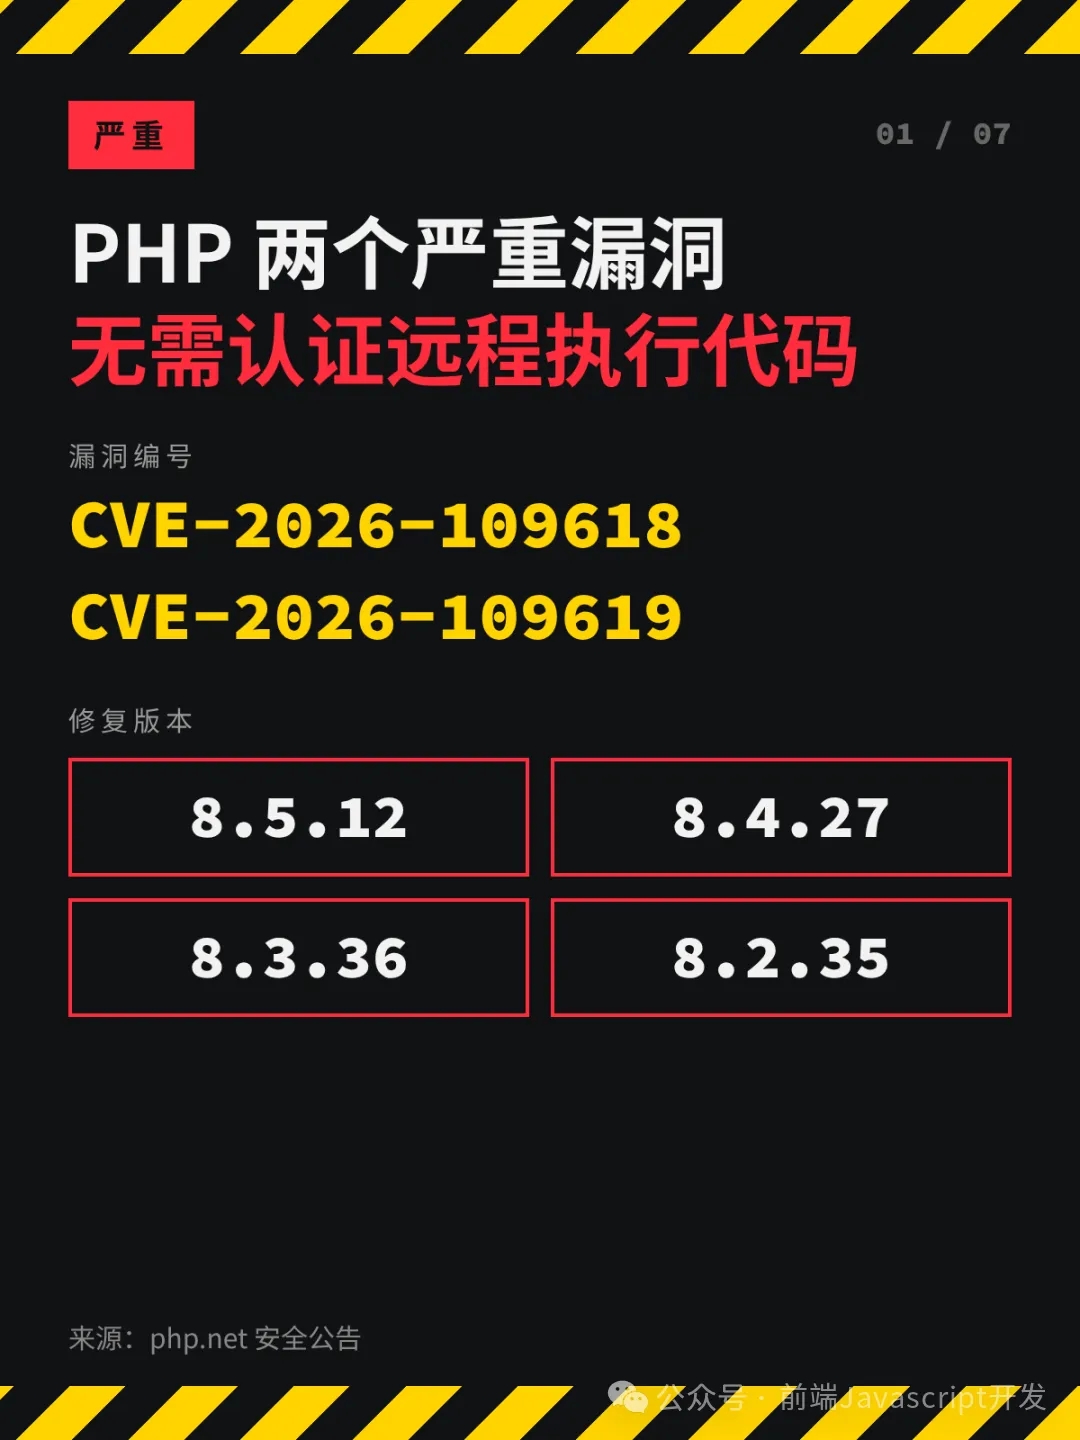
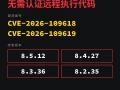
PHP 官方修复了 CVE-2026-109618 和 CVE-2026-109619,攻击者不用登录就可能远程执行代码。凡是处理 Web 请求的部署都受影响。
修复版本:8.5.12、8.4.27、8.3.36、8.2.35
官方公告:php.net 安全公告(2026-10-21)
2. Oracle Java SE 修复 JSSE 严重漏洞(CVSS 9.1)
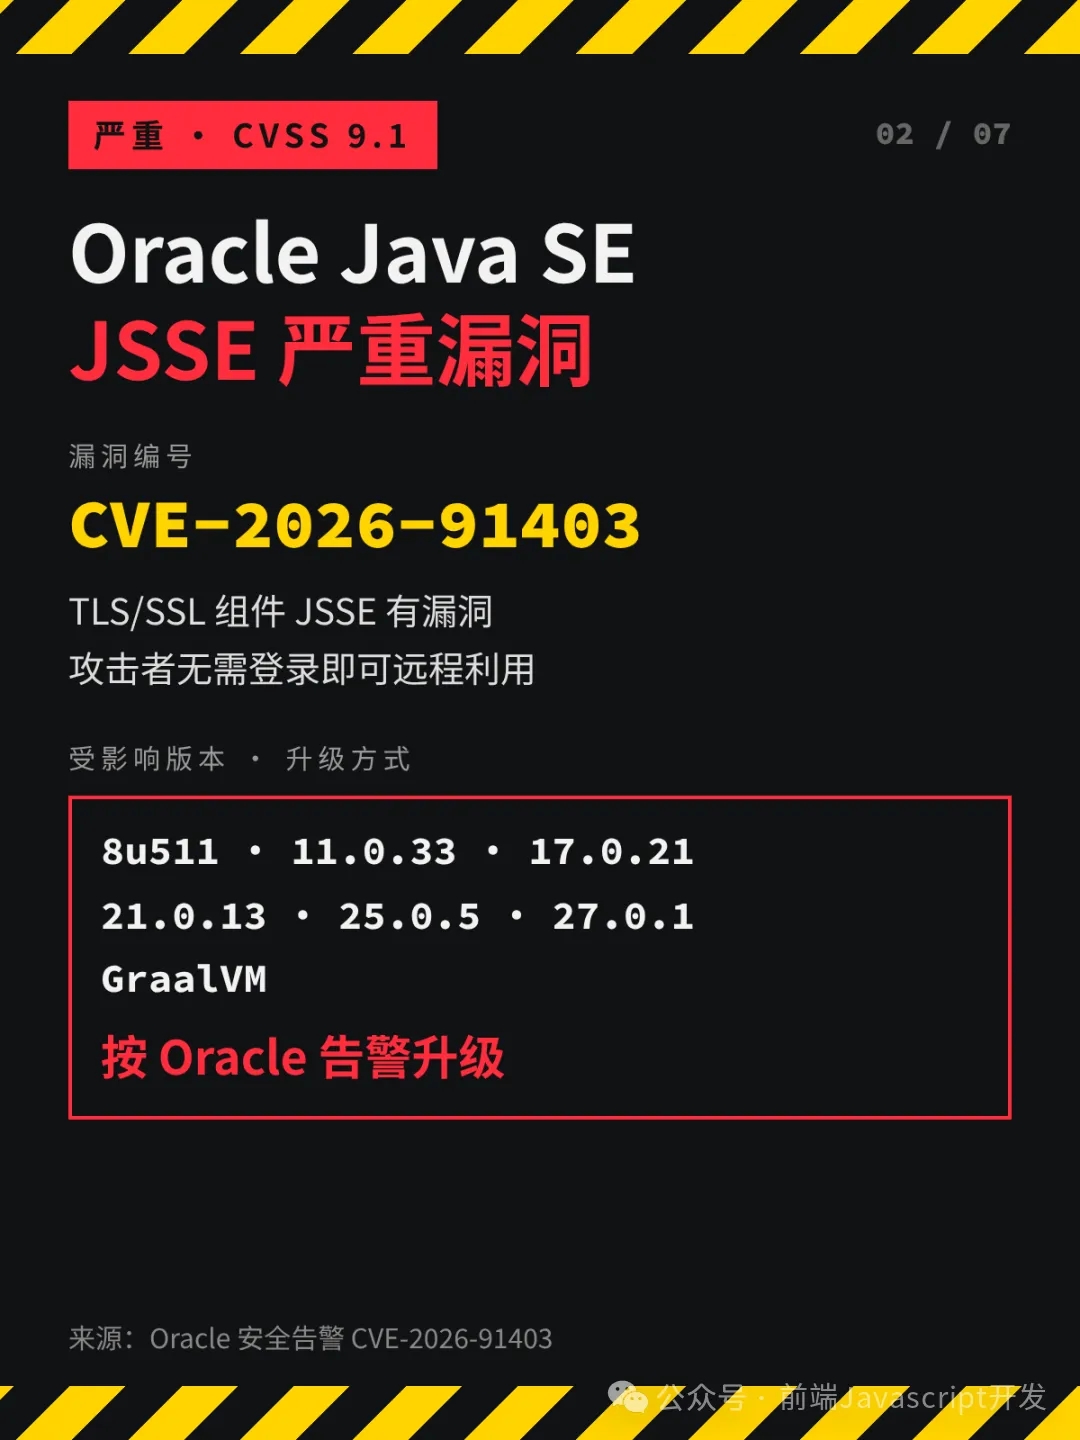
Oracle 发布紧急告警 CVE-2026-91403。Java 的 TLS/SSL 组件 JSSE 有漏洞,攻击者不用登录就能远程利用。受影响版本为 8u511、11.0.33、17.0.21、21.0.13、25.0.5、27.0.1 和 GraalVM。
修复版本:按 Oracle 告警里列出的版本升级
官方公告:Oracle 安全告警 CVE-2026-91403
3. Node.js 修复 10 个漏洞,其中 4 个高危
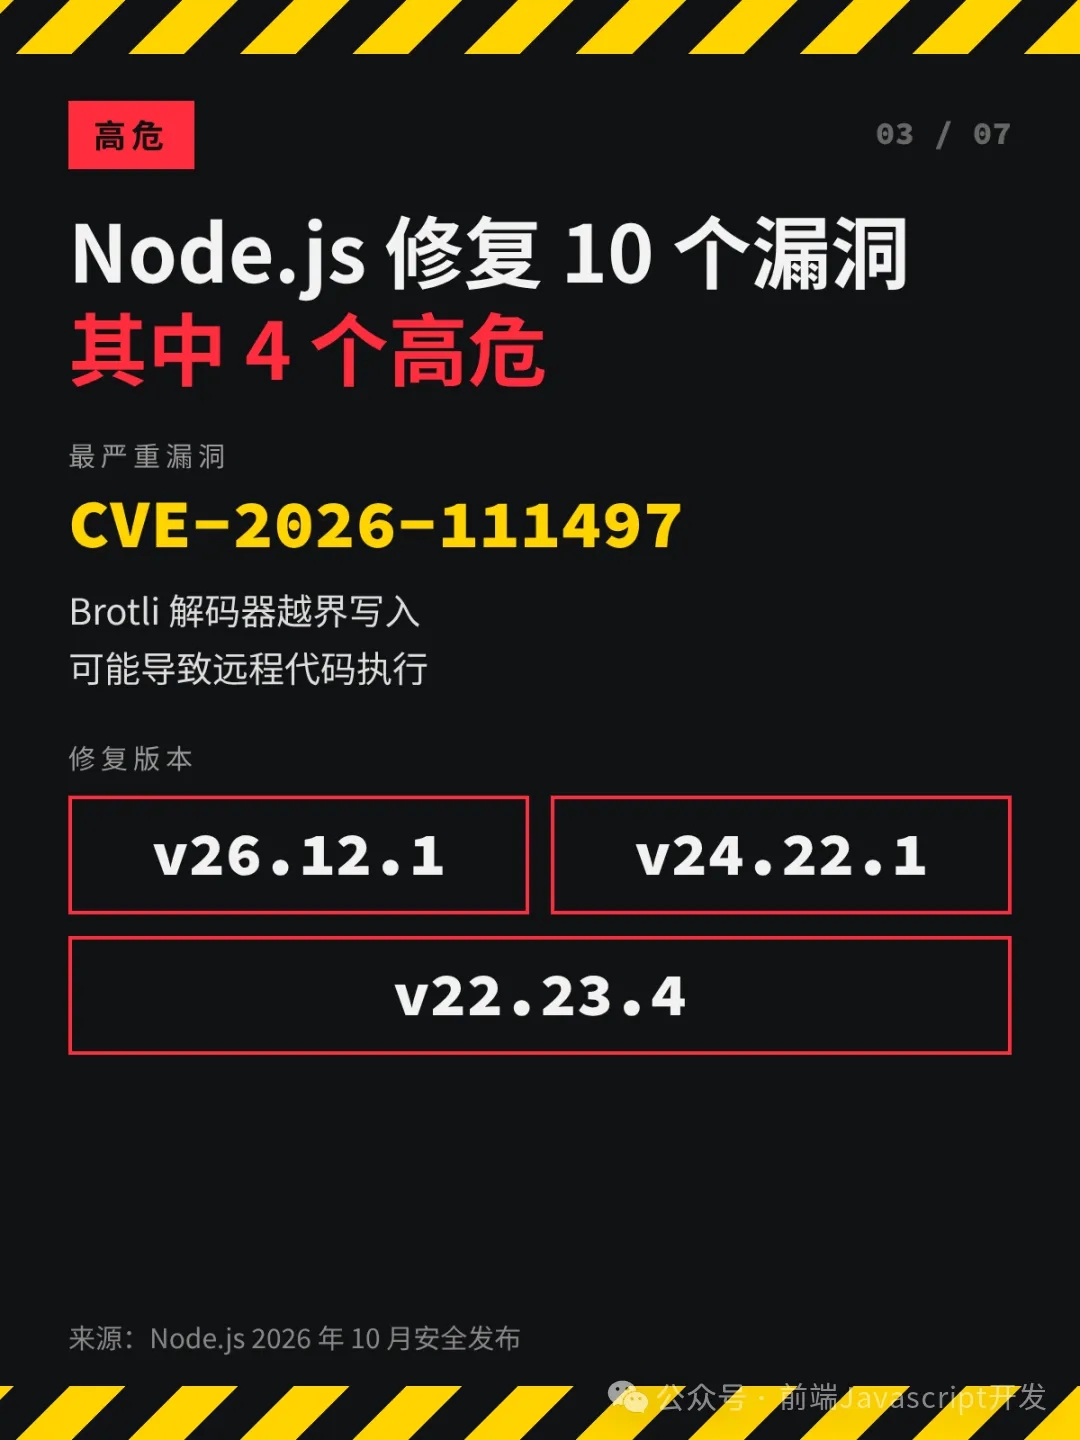
最严重的是 CVE-2026-111497,Brotli 解码器越界写入,可能导致远程代码执行。另外 3 个高危漏洞可以截断 DNS 解析结果,或绕过 TLS 主机名校验。
修复版本:v26.12.1、v24.22.1、v22.23.4
官方公告:Node.js 2026 年 10 月安全发布
4. Firefox for Android 修复一个高危漏洞
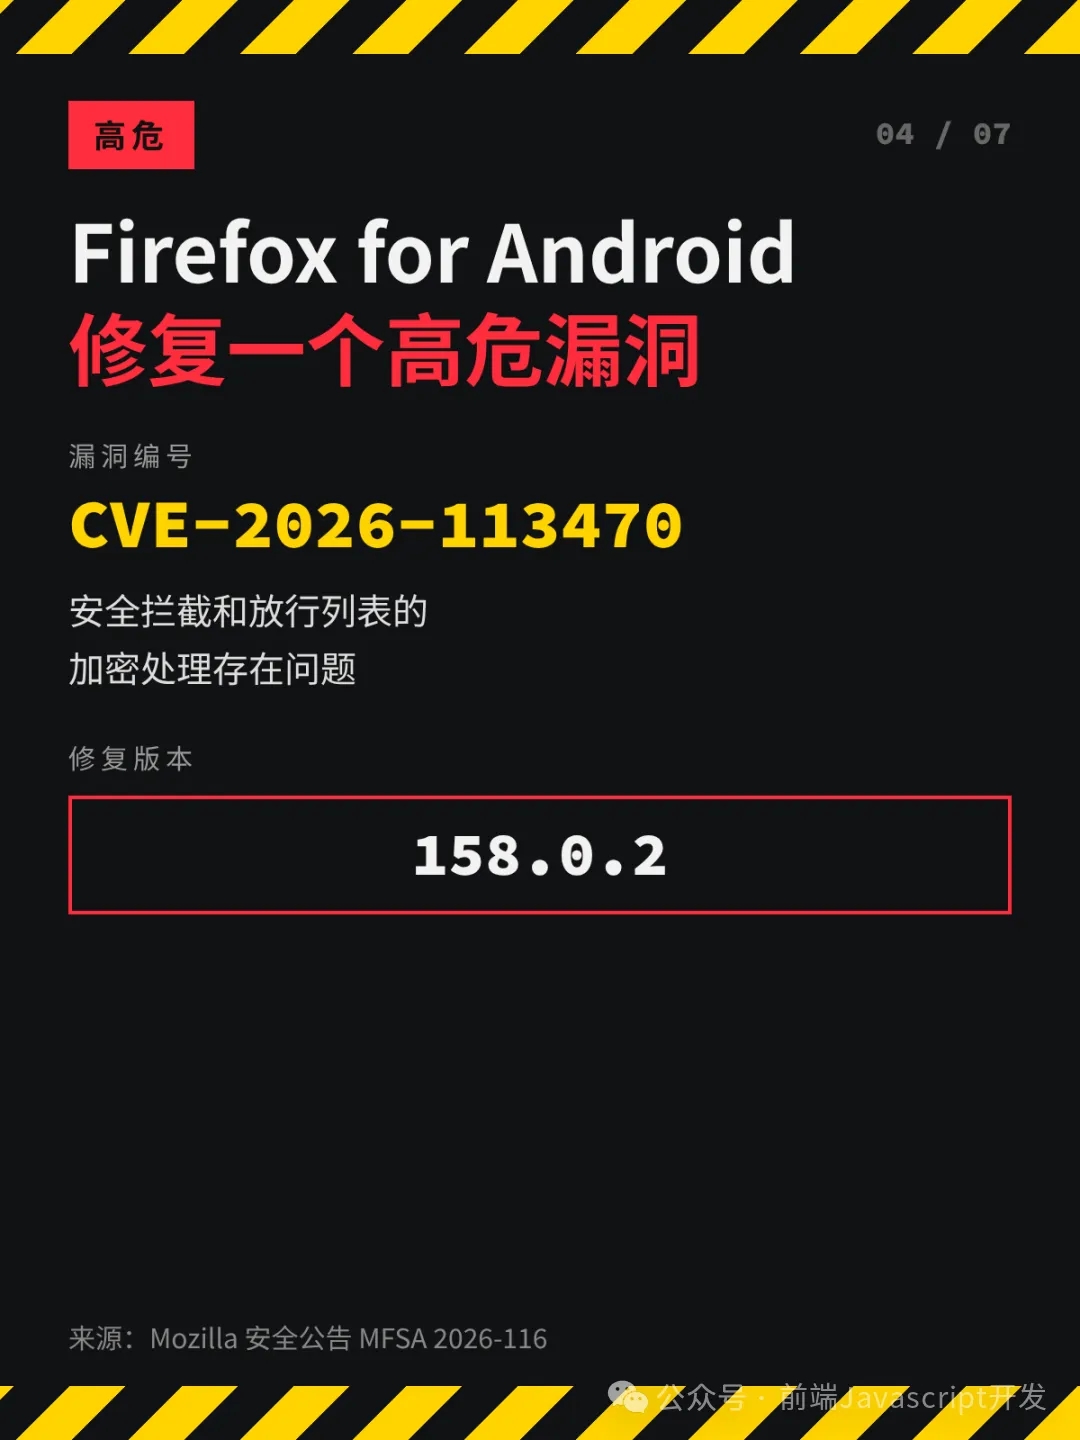
Mozilla 修复了 CVE-2026-113470,问题出在安全拦截和放行列表的加密处理上。
修复版本:158.0.2
官方公告:Mozilla 安全公告 MFSA 2026-116
5. Python 为 eMudhra 事件发布加急安全版本
Python 官方发布了 3.15.1、3.14.9、3.13.17 三个加急安全版本,把自带的 pip 升级到 26.2.2。新 pip 里带的 certifi 2026.10.19 已处理 eMudhra 证书事件。
修复版本:3.15.1、3.14.9、3.13.17
官方公告:Python 官方博客(2026-10-21)
6. Deno 不再信任被攻破的 eMudhra 证书机构
这次更新没有 CVE 编号。Deno 的 TLS 不再信任被攻破的 eMudhra 中间 CA,同时修复了 napi 越界等问题。
修复版本:v2.9.8,升级命令 deno upgrade
官方公告:Deno v2.9.8 发布说明
7. Docker 为 eMudhra 事件重建 Sandboxes 镜像
这次更新没有 CVE 编号。Docker 重建了 Docker Sandboxes 的沙箱模板镜像。
修复方式:改用重建后的模板镜像
官方公告:Docker 安全公告页
总结
这一轮最要紧的是 PHP 和 Java,两者都能被不登录的攻击者远程利用,请先升级。Node.js 有远程代码执行风险,也要尽快升级。Python、Deno、Docker 这几项主要是清掉被攻破的 eMudhra 证书,按正常节奏升级就行。