当前位置:首页 > 信息安全 > 正文

宝塔 Windows 面板 PHP 高危漏洞修复情况及处理指南

10 月 21 日,PHP 官方发布紧急安全更新,修复两项严重安全漏洞(CVE-2026-109618、CVE-2026-109619),两项漏洞的 CVSS v4.0 评分均为 9.2 分(严重),可能导致未经身份验证的远程代码执行(RCE)。

针对本次安全问题,宝塔已完成 Windows 环境下部分 PHP 版本的安全更新。现将修复情况及旧版本临时处理办法说明如下。

一、Windows PHP 版本修复情况

目前,以下四个 PHP 版本均已完成本次高危漏洞修复:

PHP 分支
安全修复版本
修复状态
PHP 8.5
8.5.12
已修复
PHP 8.4
8.4.27
已修复
PHP 8.3
8.3.36
已修复
PHP 8.2
8.2.35
已修复

建议使用上述 PHP 分支的 Windows 面板用户,尽快更新至对应的安全修复版本。
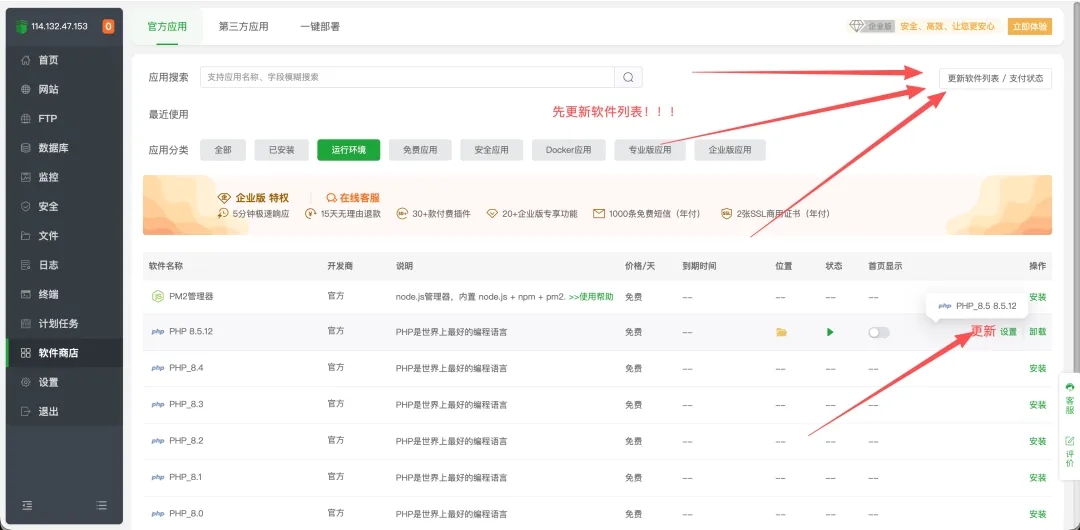
通过宝塔 Windows 面板安装 PHP 的用户,可进入「软件商店」,找到对应 PHP 版本,检查可用更新并完成升级。
宝塔 Windows 面板 PHP 高危漏洞修复情况及处理指南  第1张
升级完成后,请检查网站实际运行的 PHP 版本,确认业务正常。

二、PHP 8.1 及更早版本如何处理?

由于 PHP 8.1 及更早版本已停止 PHP 官方安全维护,目前宝塔 Windows 面板暂未提供这些旧版本针对本次漏洞的修复包。
对于暂时无法迁移至新版本的用户,可通过修改 PHP 配置文件,禁用相关功能,以降低部分漏洞利用风险。

1. 关闭 Session 上传进度跟踪功能

找到当前网站使用的 PHP 版本对应的 php.ini 配置文件,修改以下参数:
session.upload_progress.enabled = 0
如果原配置中存在:
session.upload_progress.enabled = On
请将其修改为 0,保存配置。
该措施可缓解 CVE-2026-109619 的部分已确认攻击路径。

2. 根据业务情况限制请求大小

针对 CVE-2026-109618,PHP 官方建议合理限制 POST 请求大小。
例如,无大文件上传需求的网站可参考设置:
post_max_size = 8M
如业务需要文件上传,可根据实际情况调整,并确保 upload_max_filesize 小于 post_max_size。
修改前请确认网站的上传及数据提交需求,避免影响正常业务。

3. 重启 PHP 运行环境

配置修改完成后,需要重启对应的 PHP 工作进程,使新配置生效。
对于 IIS + FastCGI 环境,应确保相关 PHP FastCGI 工作进程重新启动并加载最新配置。
注意:仅保存配置文件并不代表配置已经生效,请务必确认正在运行的网站已使用新的配置。

三、重要安全提醒

上述配置调整仅属于临时缓解措施,并不代表漏洞已经修复。
本次 PHP 官方披露的两项漏洞涉及不同攻击路径,仅关闭 Session 上传进度跟踪功能,无法完全消除安全风险。
我们强烈建议:
PHP 8.2~8.5 用户:尽快升级至对应的安全修复版本。
PHP 8.1 及更早版本用户:立即采取临时缓解措施,并尽早规划迁移至官方仍在维护的 PHP 版本。
所有 Windows PHP 用户:检查实际运行版本及配置,升级或调整后确认网站业务正常。
随着 AI 技术的快速发展,安全漏洞的发现与利用速度正在不断加快。我们强烈建议用户尽早将业务迁移至官方仍在安全维护周期内的版本,避免因旧版本停止维护、无法及时获得安全补丁而面临更高的安全风险。
宝塔将持续关注 PHP 官方安全动态,及时跟进相关安全修复工作。
如在更新或配置过程中遇到任何问题,欢迎通过宝塔公众号留言反馈。

参考资料

PHP 官方安全公告:
https://www.php.net/archive/2026.php#2026-10-21-5
宝塔面板
2026年10月22日